En bref
- Meta AI détournée pour voler des comptes Instagram, VPN Palo Alto contourné sans alerte, capteurs industriels exposés : trois actualités cyber pour débutants.
Un ami m’a envoyé un message cette semaine : “Comment tu fais pour suivre tout ça ?” Honnêtement, je ne suis pas tout. Mais trois actualités ont retenu mon attention, chacune sur un angle différent : un chatbot d’assistance retourné contre ses propres utilisateurs, un VPN très répandu contourné silencieusement, et des équipements industriels oubliés sur Internet depuis des années.
Meta AI retournée contre les comptes Instagram#
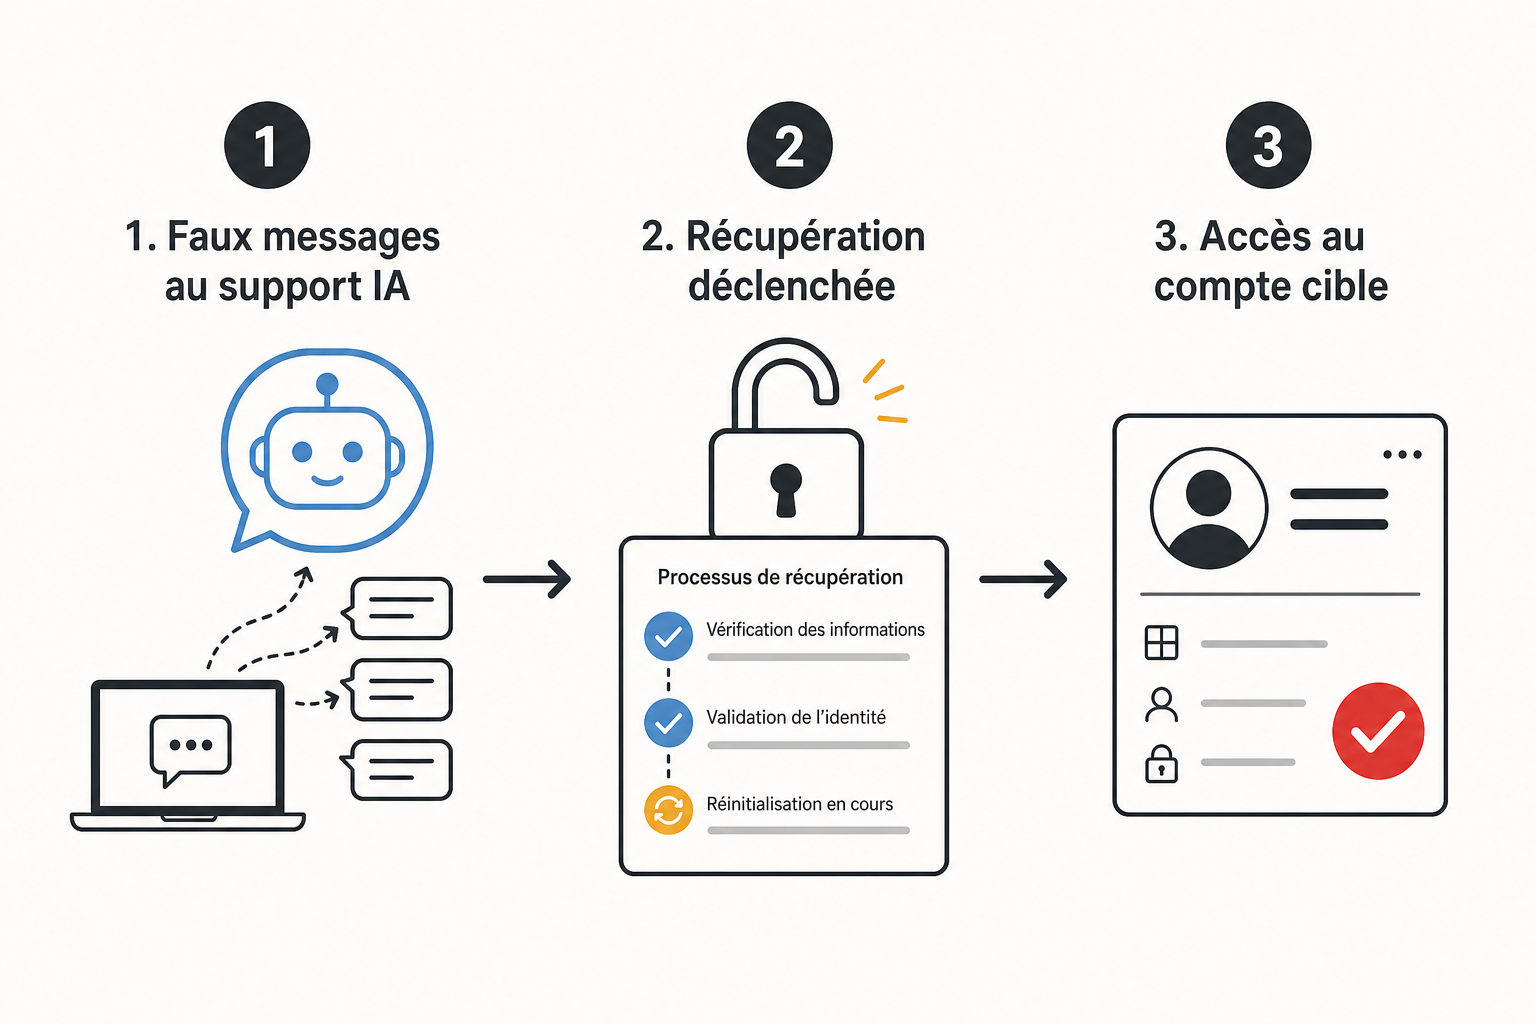
Des attaquants ont trouvé le moyen de détourner le chatbot d’assistance de Meta pour prendre le contrôle de comptes Instagram. En simulant des échanges légitimes avec le bot, ils déclenchaient des procédures de récupération de compte à leur avantage. Résultat : des utilisateurs bloqués dehors, avec un recours quasi inexistant.
Ce qui frappe ici, c’est l’angle. On parle souvent de phishing, de mots de passe volés, de failles dans le code. Un bot de support comme surface d’attaque, c’est plus rare à entendre en cours. Et pourtant, c’est logique : si le bot peut déclencher des actions sur un compte, il devient une cible comme n’importe quelle autre interface.
J’avoue que ça m’a fait réfléchir sur le design des agents IA en entreprise. Un bot conçu pour aider peut, s’il est mal sécurisé, servir aussi les mauvaises personnes. La sécurité des workflows IA dépasse la simple protection des données : elle concerne aussi les permissions accordées au bot.
Sources : KrebsOnSecurity ↗, BleepingComputer ↗.
GlobalProtect : le VPN Palo Alto exploité en ce moment#
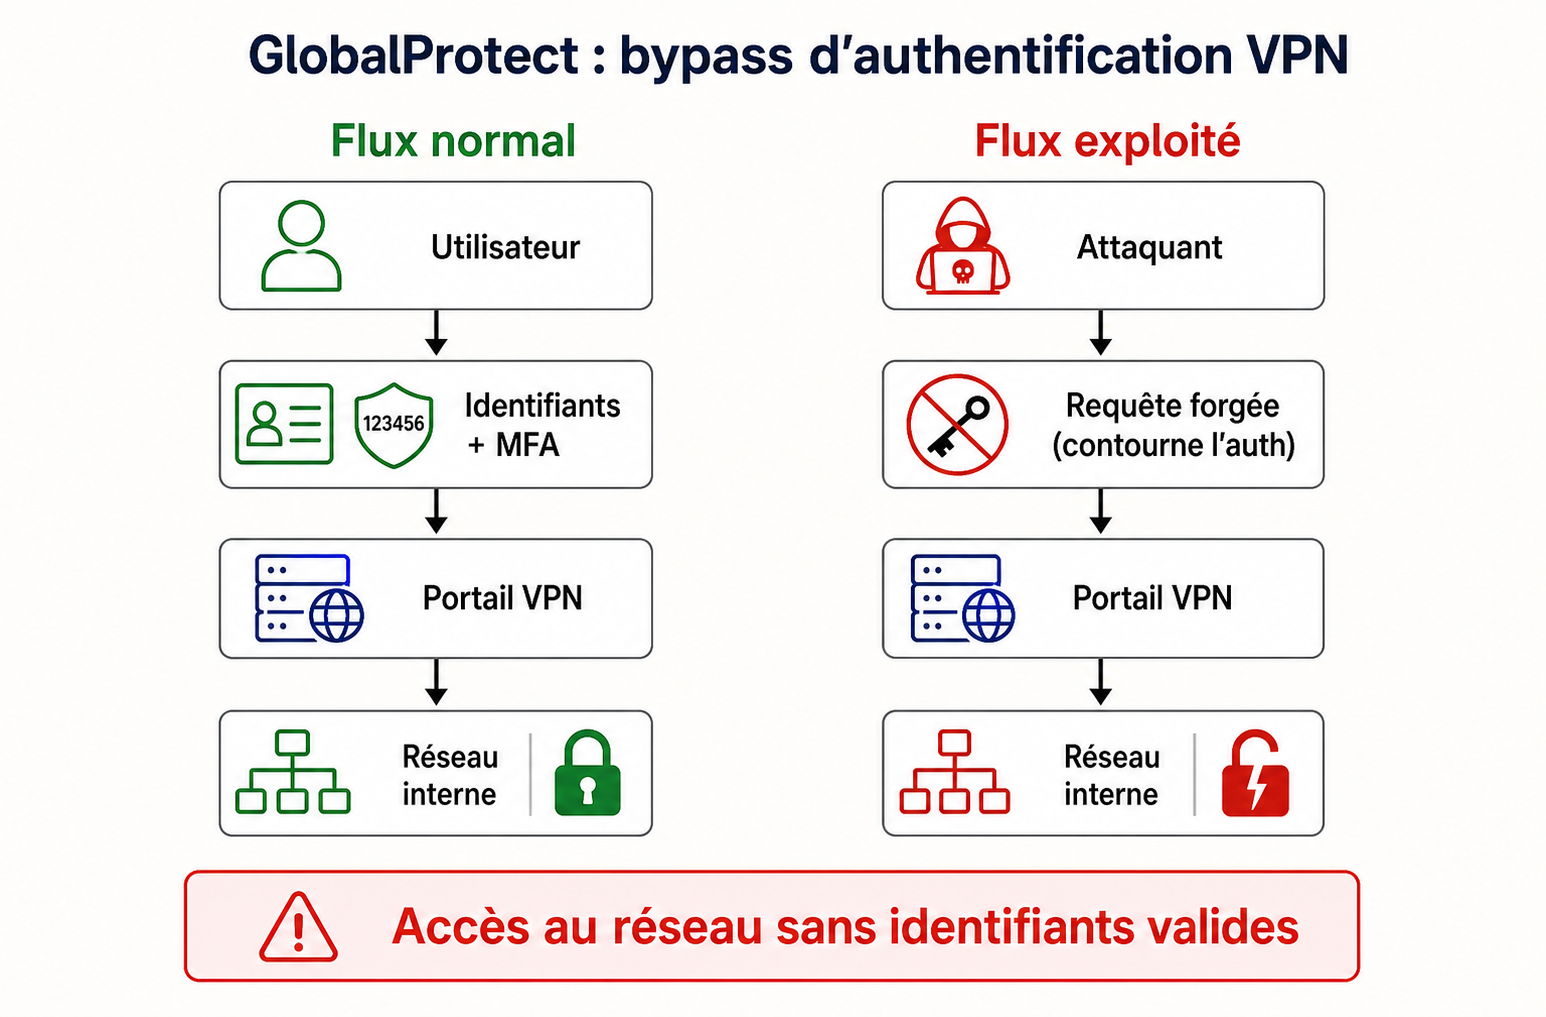
GlobalProtect, la solution VPN de Palo Alto Networks, est touché par une faille de contournement d’authentification activement exploitée dans des attaques réelles. Un attaquant extérieur peut, sans identifiant valide, passer outre la vérification d’identité et accéder à des ressources censées être protégées derrière le VPN.
GlobalProtect est très répandu en entreprise et dans les administrations pour sécuriser les connexions distantes, notamment depuis le télétravail. Un VPN compromis, c’est souvent une porte d’entrée directe sur le réseau interne.
Ce qui complique les choses : ce type de faille peut être exploité silencieusement. Aucune alerte visible, aucun message d’erreur côté équipe sécurité. C’est seulement en corrélant les journaux système que quelque chose d’anormal peut ressortir. Et si personne ne consulte ces journaux régulièrement, ça peut passer longtemps inaperçu.
Si vous êtes en stage ou alternance dans une structure qui utilise GlobalProtect, c’est le moment de vérifier la version déployée et de mentionner cette CVE lors de la prochaine réunion d’équipe. C’est concret, utile, et ça montre que vous suivez l’actualité.
Source : BleepingComputer ↗.
Des capteurs industriels de carburant exposés sans protection#
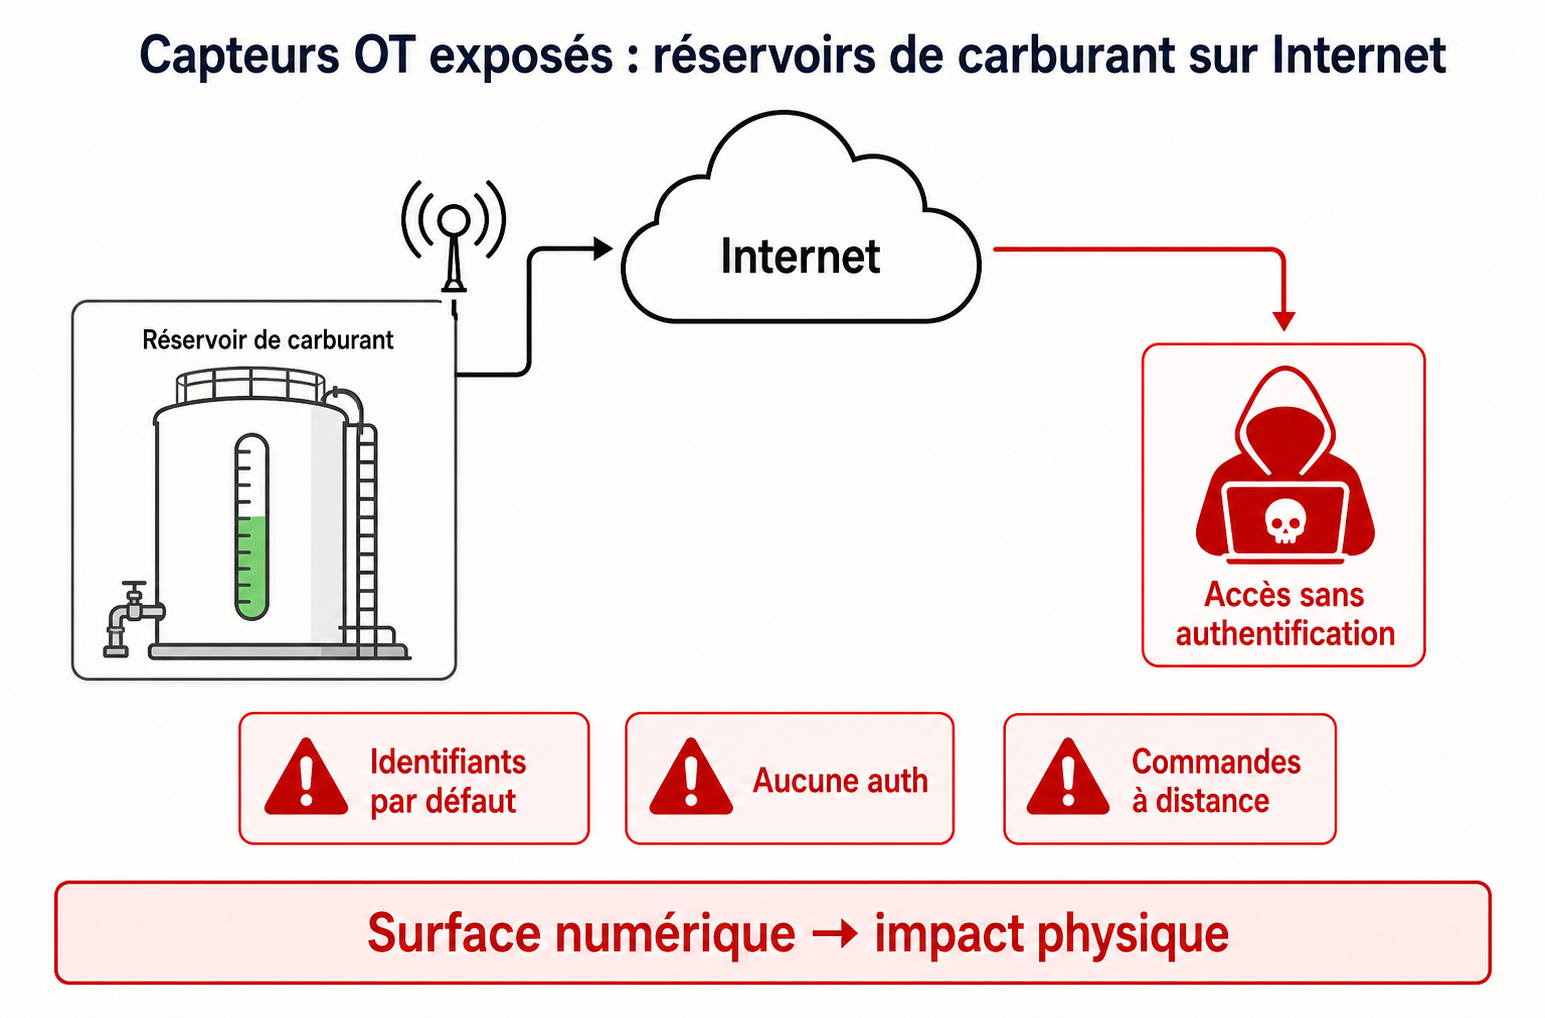
La CISA a publié une alerte sur des systèmes de surveillance de réservoirs de carburant directement accessibles depuis Internet. Ces équipements se trouvent dans des stations-service, aéroports et sites industriels. Ils mesurent les niveaux de carburant, détectent les fuites, et certains acceptent des commandes à distance. Le problème : beaucoup tournent avec des identifiants par défaut, parfois sans aucune authentification.
C’est un exemple concret de sécurité OT (Operational Technology). On pense souvent cybersécurité en termes de serveurs et d’applications web. Mais une grande partie des infrastructures physiques sont aussi connectées : automates industriels, capteurs, pompes, réservoirs. Leurs concepteurs n’avaient pas toujours prévu une exposition à Internet.
Ce qui rend la situation particulièrement sérieuse : on ne parle plus uniquement de données volées. Un réservoir manipulé à distance, c’est un risque de fuite, de fausse alerte, ou pire. La surface numérique touche ici la surface physique.
Source : BleepingComputer ↗.
À vendredi prochain. Cette semaine, une idée à garder : la surface d’attaque s’étend à tout ce qui est connecté, y compris ce qu’on oublie de sécuriser. Lénaïck
Sources du numéro
- BleepingComputer (nouvel onglet) palo-alto-globalprotect-vpn-auth-bypass-flaw-now-exploited-in-attacks
- BleepingComputer (nouvel onglet) cisa-warns-of-cyberattacks-targeting-fuel-tank-monitoring-systems