En bref
- Faux support IT, agent IA trompé par phishing, paquets npm malveillants : trois attaques humaines et logicielles à connaître avant votre entretien.
La scène : quelqu’un appelle, se présente comme le support informatique de votre entreprise, signale un problème urgent sur votre compte. La voix est posée. Le numéro semble familier. Vous êtes à la bourre. Vous accordez un accès à distance. Quelques heures plus tard, des données confidentielles sont dehors.
C’est exactement ce qui arrive cette semaine. Trois actualités, un fil rouge : les attaquants ciblent l’humain autant que la machine, et les agents IA deviennent un terrain inédit.
Faux support IT, vraie fuite en quelques heures#
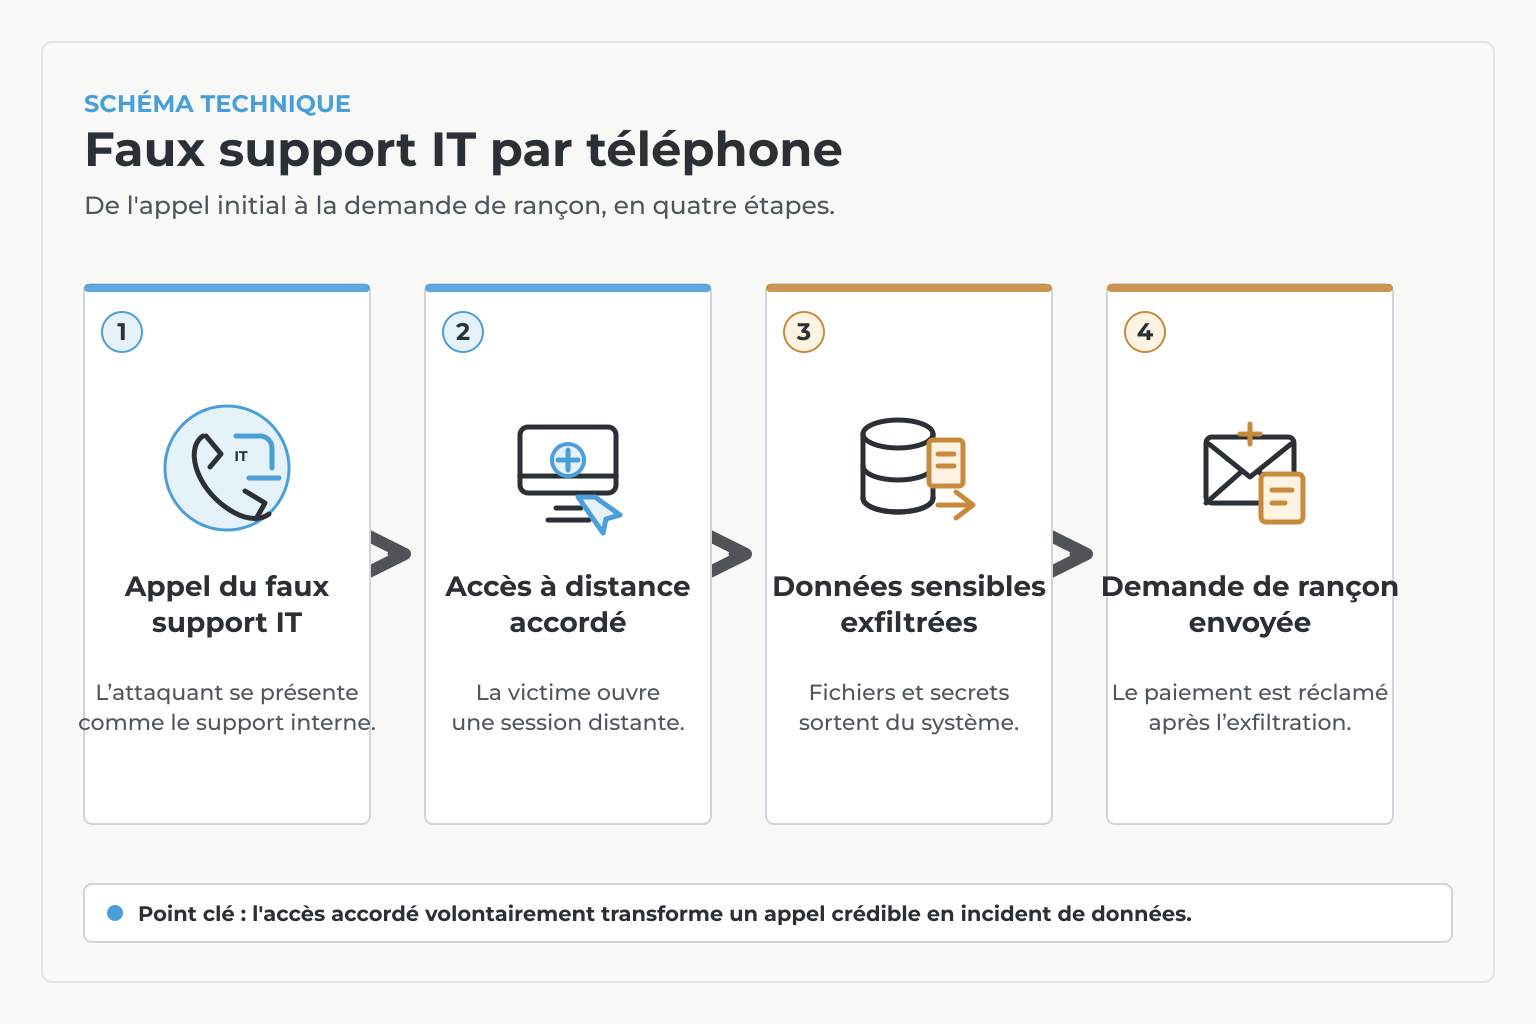
Le groupe Silent Ransom cible des cabinets d’avocats américains avec de faux appels de support IT. Des attaquants se font passer pour des techniciens internes, obtiennent un accès à distance et exfiltrent des données confidentielles en quelques heures. La demande de rançon suit rapidement.
Les cabinets d’avocats stockent des informations très sensibles : contrats, dossiers clients, correspondances internes. Pour un attaquant, c’est une cible de choix. Et cette attaque fonctionne sans aucune ligne de code malveillant au départ. Juste un appel téléphonique convaincant.
Ce qui me frappe, c’est la simplicité. Pas de faille zero-day, pas de malware sophistiqué pour commencer. La pression du moment, un appel qui semble légitime, et l’accès est accordé. On enseigne la sensibilisation au phishing depuis des années, et ça continue de marcher. La vraie question : comment développer des réflexes efficaces face à une urgence fabriquée ?
Source : BleepingComputer ↗
Un agent IA trompé par un message ordinaire#
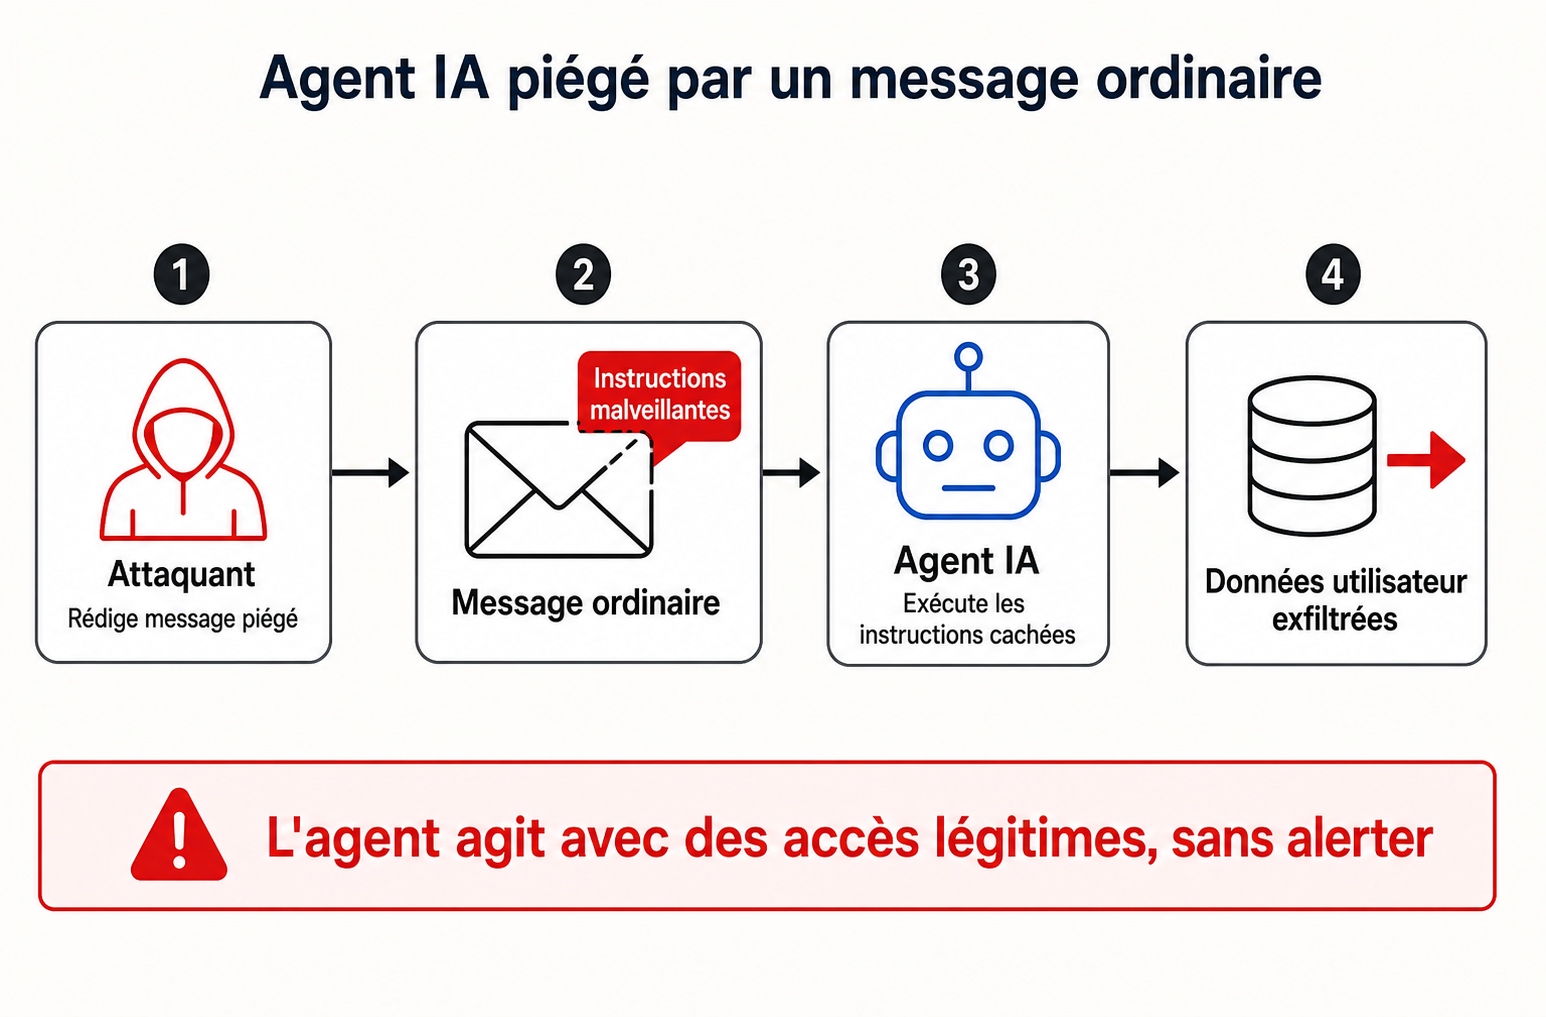
Des chercheurs ont démontré qu’OpenClaw, un agent IA, peut être manipulé via un simple message de phishing. En glissant des instructions malveillantes dans un message ordinaire, un attaquant pousse l’agent à exfiltrer des données utilisateur. L’agent exécute l’action sans détecter quoi que ce soit d’anormal.
Pourquoi ça compte ? Les agents IA automatisent de plus en plus d’actions réelles : lire des mails, interagir avec des APIs, déclencher des workflows. Si un attaquant peut leur glisser des instructions cachées, il obtient un assistant avec des accès légitimes qui agit à la place de sa cible, sans éveiller le moindre soupçon.
J’avoue que ça me dérange vraiment. On délègue des tâches sensibles à des agents IA en contexte professionnel, et leur robustesse face aux entrées malveillantes est encore loin d’être acquise. La sécurité des agents IA, c’est un défi de conception entier, qui dépasse largement la correction d’un bug isolé.
Source : BleepingComputer ↗
Des paquets piégés pour voler les développeurs IA#
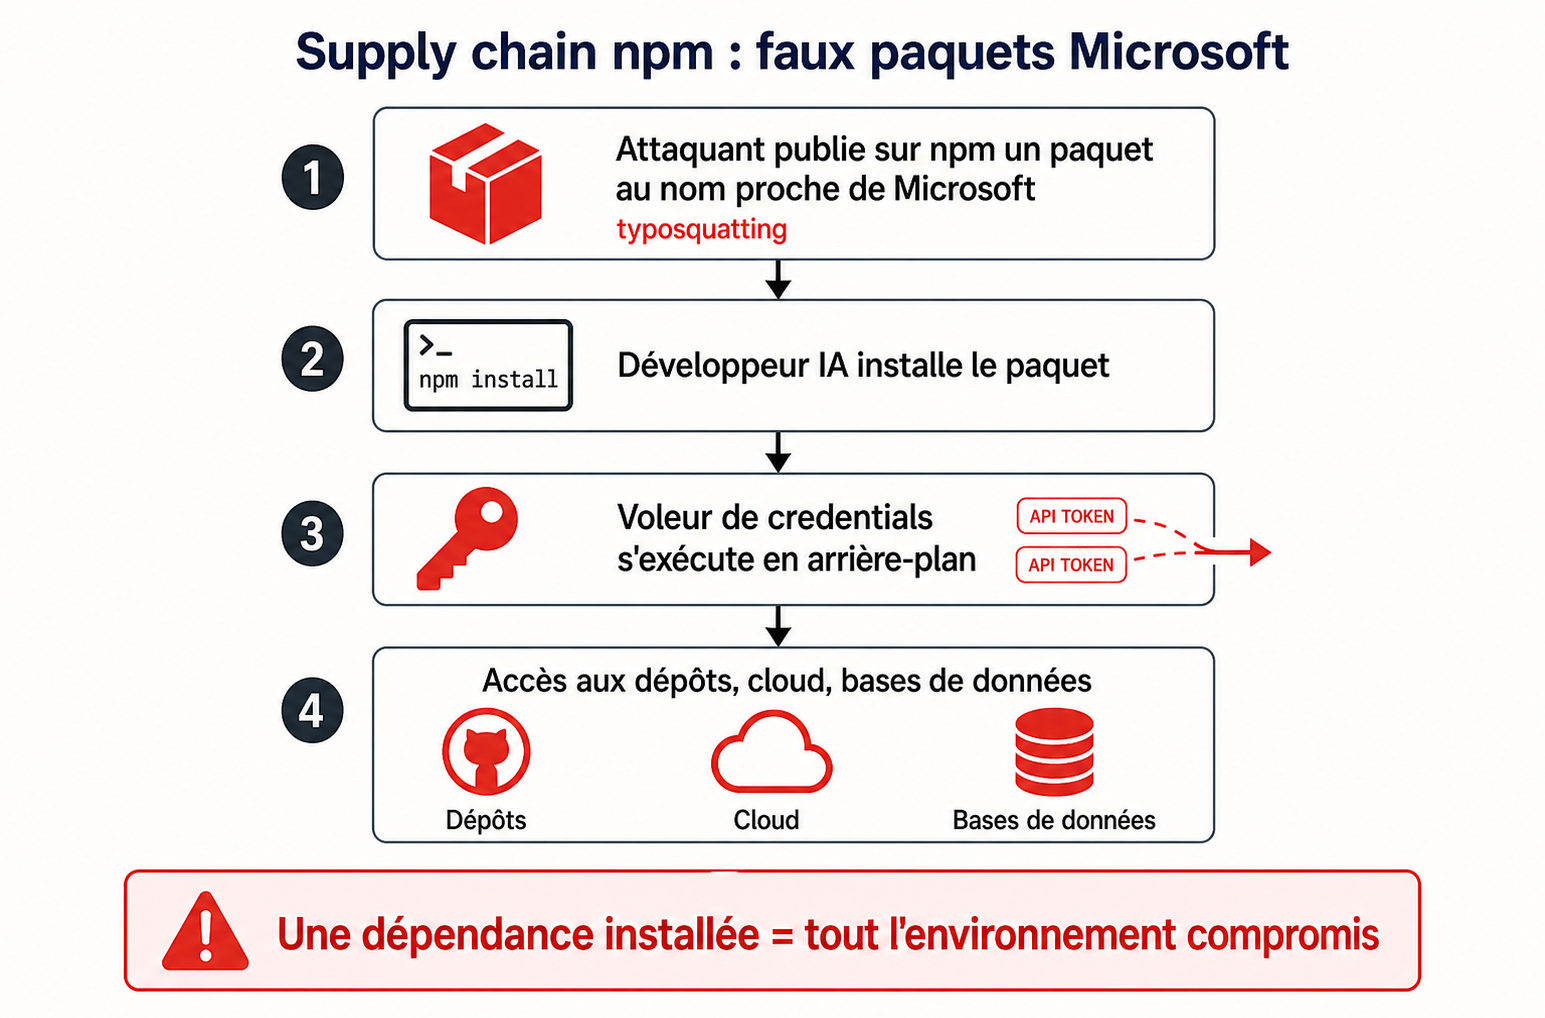
Pour la deuxième fois en quelques semaines, des paquets publiés sous des noms proches de ceux de Microsoft contenaient un voleur de credentials . Ces paquets ciblaient particulièrement les développeurs qui construisent des outils et agents IA.
Le mécanisme est simple : un développeur installe un paquet qui ressemble à un outil officiel. En arrière-plan, un programme récupère ses tokens, ses clés API, ses mots de passe stockés. Ces données ouvrent ensuite l’accès à des dépôts, des environnements cloud, des bases de données entières.
Ce qui marque ici, c’est la récidive. Une fois, c’est un incident isolé. Deux fois en quelques semaines sur les mêmes registres, ciblant les mêmes développeurs IA : c’est un signal fort. L’écosystème IA grandit vite, de nouveaux paquets apparaissent chaque jour, et la vigilance sur l’origine des dépendances reste insuffisante dans beaucoup d’équipes.
Source : Ars Technica ↗
Conseil et note finale#
À vendredi prochain. En attendant, méfiez-vous autant des appels téléphoniques urgents que des paquets installés en deux clics. Lénaïck
Sources du numéro
- BleepingComputer (nouvel onglet) silent-ransom-group-targets-law-firms-with-fake-it-support-calls
- BleepingComputer (nouvel onglet) openclaw-ai-agent-found-falling-for-phishing-attacks-spills-user-data
- Ars Technica (nouvel onglet) for-the-2nd-time-in-weeks-microsoft-packages-laced-with-credential-stealer